Mikä ihmeen troijalainen?
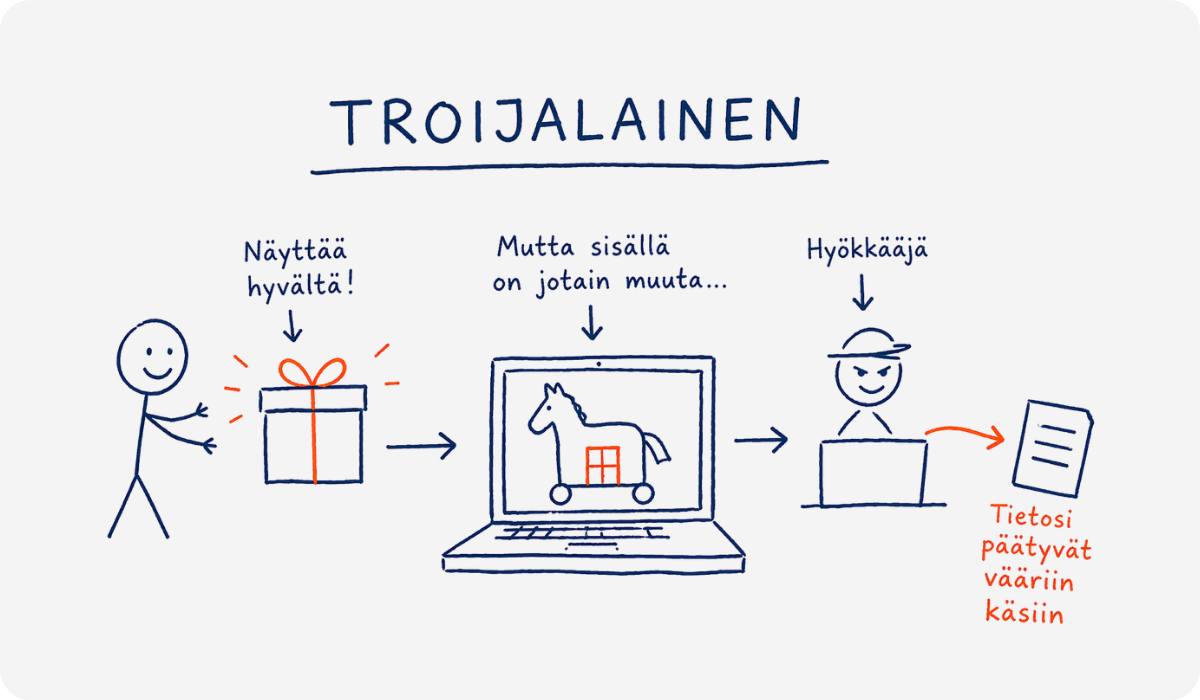
Troijalainen on haittaohjelma, joka yrittää saada käyttäjän asentamaan tai suorittamaan sen vapaaehtoisesti uskomalla sen olevan luotettava ohjelma tai tiedosto.
Nimi tulee tarinasta Troijan hevosesta, jossa hyökkääjät piiloutuivat näennäisesti vaarattoman lahjan sisään. Samalla tavalla tietokoneelle päätyvä troijalainen näyttää usein hyödylliseltä ohjelmalta, vaikka sen todellinen tarkoitus on vahingoittaa käyttäjää tai järjestelmää.
Troijalaisia voidaan levittää esimerkiksi sähköpostien liitteissä, latauksissa, haitallisilla verkkosivuilla tai huijausviesteissä.
Näin se yleensä toimii:
- Käyttäjä saa tiedoston, ohjelman tai linkin.
- Troijalainen näyttää aidolta tai hyödylliseltä.
- Käyttäjä avaa tiedoston tai asentaa ohjelman.
- Haittaohjelma käynnistyy taustalla.
- Hyökkääjä voi saada pääsyn laitteeseen tai tietoja käyttäjältä.
Tärkeintä on muistaa: troijalainen tarvitsee usein käyttäjän oman toiminnan päästäkseen laitteelle.
Troijalainen ei yleensä näytä haittaohjelmalta, vaan yrittää esiintyä luotettavana ohjelmana tai tiedostona.
Mitä eroa on troijalaisella ja viruksella?
Troijalaista ja virusta käytetään usein samassa merkityksessä, mutta ne eivät ole sama asia.
Virus pyrkii yleensä kopioimaan itseään ja leviämään automaattisesti muihin tiedostoihin tai laitteisiin.
Troijalainen puolestaan naamioituu aidoksi ohjelmaksi ja perustuu siihen, että käyttäjä itse asentaa tai käynnistää sen.
Yksinkertaistettuna virus leviää itse, kun taas troijalainen huijaa käyttäjän avaamaan oven hyökkääjälle.
Miten troijalainen voi vaikuttaa yritykseen?
Yritysympäristössä troijalainen voi aiheuttaa merkittäviä ongelmia.
Se voi esimerkiksi varastaa kirjautumistietoja, asentaa muita haittaohjelmia, mahdollistaa luvattoman etäkäytön tai kerätä yrityksen luottamuksellisia tietoja.
Yhdenkin työaseman saastuminen voi pahimmillaan vaikuttaa useisiin järjestelmiin tai käyttäjiin.
Tämän vuoksi haittaohjelmien torjunta on tärkeä osa yrityksen tietoturvaa.
Mistä troijalaisen tunnistaa?
Troijalaista ei usein tunnista pelkän ulkonäön perusteella.
Varoitusmerkkejä voivat kuitenkin olla esimerkiksi odottamattomat sähköpostiliitteet, epäilyttävät lataukset, tuntemattomista lähteistä tulevat ohjelmat tai viestit, jotka kehottavat toimimaan kiireellisesti.
Jos ohjelma tai tiedosto vaikuttaa epäilyttävältä, sitä ei kannata avata ennen asian varmistamista.
Tärkeä käytännön sääntö: älä avaa tuntemattomia liitteitä tai asenna ohjelmia lähteistä, joiden luotettavuudesta et ole varma.
Miten yritys voi suojautua troijalaisilta?
Troijalaisia vastaan voidaan suojautua yhdistämällä teknisiä suojausratkaisuja sekä käyttäjien tietoisuutta.
Suojautumisessa kannattaa huomioida esimerkiksi:
-
haittaohjelmien torjuntaohjelmistot
-
järjestelmien säännölliset päivitykset
-
monivaiheinen tunnistautuminen
-
käyttäjien tietoturvakoulutus
-
sähköpostien suojausratkaisut
-
epäilyttävien viestien raportointikäytännöt
Teknisten ratkaisujen lisäksi on tärkeää, että käyttäjät osaavat tunnistaa epäilyttävät tiedostot ja viestit ennen niiden avaamista.
Troijalaiset osana yrityksen tietoturvaa
Troijalaiset ovat yksi yleisimmistä haittaohjelmatyypeistä, mutta ne ovat vain osa laajempaa tietoturvakenttää.
Yrityksen tietoturva rakentuu useista suojauskerroksista, kuten käyttöoikeuksien hallinnasta, monivaiheisesta tunnistautumisesta, virustorjunnasta, tietojenkalastelulta suojautumisesta ja henkilöstön osaamisesta.
Siksi troijalaisia kannattaa tarkastella osana yrityksen kokonaisvaltaista tietoturvaa eikä yksittäisenä uhkana.