Mikä ihmeen 2FA/MFA?
2FA eli two-factor authentication tarkoittaa kaksivaiheista tunnistautumista, MFA eli multi-factor authentication monivaiheista tunnistautumista.
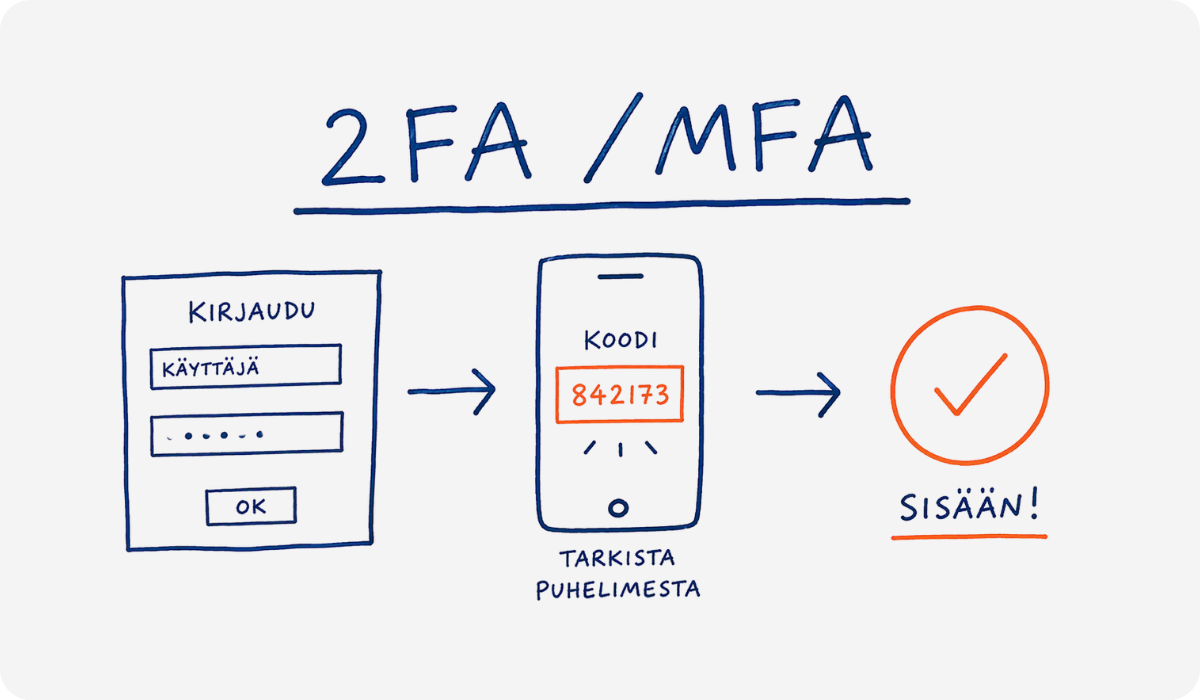
Molemmissa idea on yksinkertainen: kirjautumiseen tarvitaan salasanan lisäksi vielä toinen vahvistus. Tämä lisävahvistus tehdään usein autentikaattorilla eli tunnistussovelluksella.
Autentikaattori on sovellus, joka auttaa varmistamaan, että kirjautumassa olet oikeasti sinä. Se voi näyttää vaihtuvan numerokoodin tai pyytää hyväksymään kirjautumisen puhelimessa.
Näin se yleensä toimii:
- Kirjoitat käyttäjätunnuksen ja salasanan.
- Palvelu pyytää lisävahvistuksen.
- Avaat autentikaattorin tai katsot puhelimeen tulleen hyväksymispyynnön.
- Syötät sovelluksen näyttämän koodin tai hyväksyt kirjautumisen.
- Pääset sisään turvallisemmin.
Tärkeintä on muistaa: hyväksy kirjautuminen vain silloin, kun olet itse juuri kirjautumassa. Jos saat vahvistuspyynnön yllättäen, älä hyväksy sitä.
Pieni lisävaihe kirjautumisessa, iso apu tietoturvassa.
Mitä eroa on MFA:lla ja 2FA:lla?
2FA tarkoittaa tunnistautumista kahdella eri tavalla. MFA on laajempi käsite, jossa tunnistautumiseen voidaan käyttää kahta tai useampaa eri tekijää.
Arkikielessä MFA:ta ja 2FA:ta käytetään usein lähes samassa merkityksessä, koska käytännössä käyttäjä kohtaa tavallisesti juuri kaksi tunnistautumisen vaihetta.
Miksi MFA on tärkeä yritykselle?
Käyttäjätunnus ja salasana ovat monen yrityksen järjestelmän ensimmäinen suoja. Salasana voi kuitenkin päätyä ulkopuoliselle esimerkiksi tietojenkalastelun, tietovuodon tai saman salasanan uudelleenkäytön seurauksena.
MFA lisää kirjautumiseen uuden suojakerroksen. Vaikka hyökkääjä saisi salasanan haltuunsa, käyttäjätilille pääseminen vaatii myös toisen tunnistautumistekijän.
Yrityksissä MFA:ta voidaan käyttää esimerkiksi sähköpostissa, Microsoft 365 -ympäristössä, pilvipalveluissa, VPN-yhteyksissä ja muissa liiketoiminnan kannalta tärkeissä järjestelmissä.
MFA ei tee käyttäjätilistä täysin murtamatonta, mutta se vaikeuttaa tilin väärinkäyttöä merkittävästi.
Onko MFA täysin turvallinen?
Ei. Myös monivaiheiseen tunnistautumiseen kohdistuu hyökkäyksiä.
Käyttäjälle voidaan esimerkiksi lähettää toistuvasti kirjautumisen hyväksymispyyntöjä siinä toivossa, että hän hyväksyy yhden niistä vahingossa tai päästäkseen ilmoituksista eroon.
Siksi MFA:n lisäksi tarvitaan edelleen turvallisia toimintatapoja.
Tärkeä käytännön sääntö: jos puhelimeesi tulee kirjautumisen vahvistuspyyntö, vaikka et ole itse kirjautumassa, älä hyväksy sitä.
Miten MFA kannattaa ottaa käyttöön yrityksessä?
MFA kannattaa ottaa käyttöön suunnitelmallisesti ja mahdollisimman kattavasti niissä palveluissa, joissa käsitellään yrityksen tietoja tai joiden kautta voidaan päästä muihin järjestelmiin.
Käyttöönotossa kannattaa huomioida esimerkiksi:
-
mitä käyttäjätilejä ja palveluita MFA:lla suojataan
-
millaisia tunnistautumistapoja käytetään
-
miten käyttäjät ohjeistetaan
-
miten toimitaan puhelimen vaihtuessa tai kadotessa
-
miten poikkeus- ja palautumistilanteet hoidetaan
-
miten ylläpitäjien ja muiden kriittisten käyttäjätilien suojaus toteutetaan
Teknisen käyttöönoton lisäksi on tärkeää, että työntekijät ymmärtävät, miksi vahvistuspyyntö tulee ja milloin sitä ei pidä hyväksyä.
MFA osana yrityksen tietoturvaa
MFA on yksi yrityksen tietoturvan peruskeinoista, mutta ei yksin ratkaise kaikkea.
Käyttäjätilien suojaamiseen liittyvät myös esimerkiksi salasanojen hallinta, käyttöoikeudet, tietojenkalastelulta suojautuminen, laitteiden tietoturva ja käyttäjien osaaminen.
Siksi MFA:ta kannattaa tarkastella osana yrityksen kokonaisvaltaista tietoturvaa eikä yksittäisenä teknisenä ominaisuutena.