Mikä ihmeen ehdollinen pääsy?
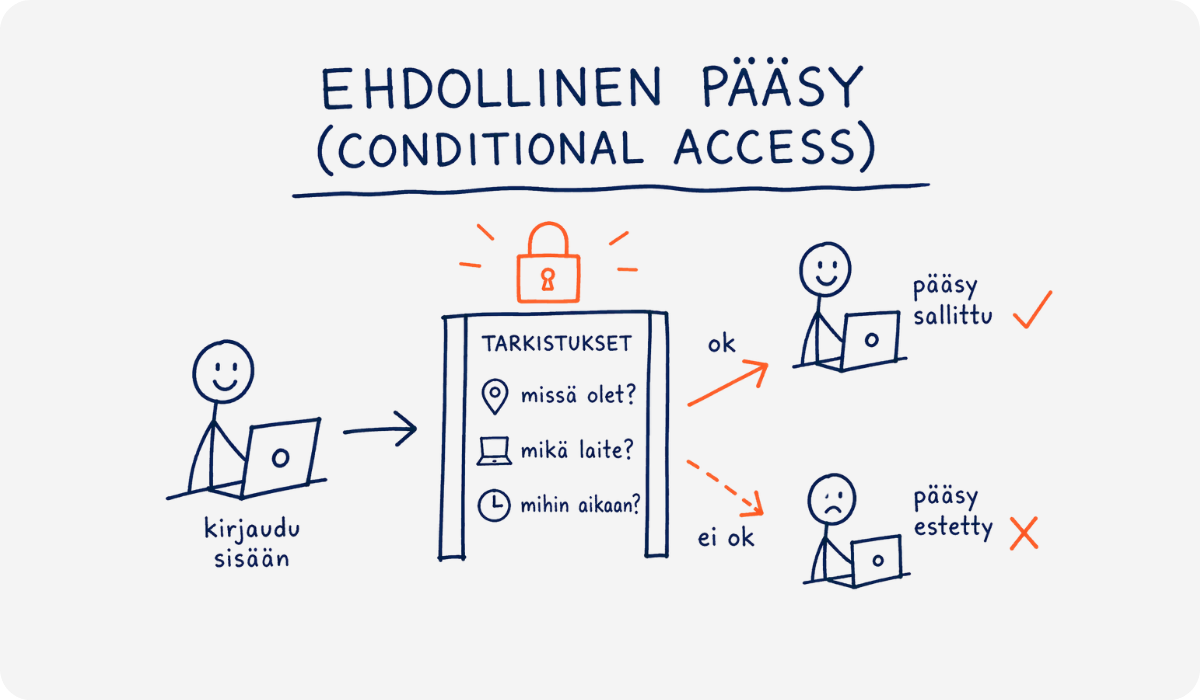
Ehdollinen pääsy (Conditional Access) on tietoturvaratkaisu, joka tarkistaa kirjautumisen yhteydessä erilaisia ehtoja ennen kuin käyttäjälle myönnetään pääsy palveluun.
Yritys voi esimerkiksi tarkistaa käyttäjän sijainnin, laitteen turvallisuuden, käytettävän sovelluksen tai sen, onko monivaiheinen tunnistautuminen suoritettu.
Tavoitteena on varmistaa, että oikeat käyttäjät pääsevät oikeisiin palveluihin turvallisesti.
Näin se yleensä toimii:
- Käyttäjä yrittää kirjautua palveluun.
- Järjestelmä tarkistaa kirjautumiseen liittyvät ehdot.
- Tarkistetaan esimerkiksi käyttäjä, sijainti tai laite.
- Tarvittaessa käyttäjältä pyydetään lisävahvistus, kuten MFA.
- Pääsy sallitaan tai estetään määritettyjen sääntöjen perusteella.
Tärkeintä on muistaa: ehdollinen pääsy ei korvaa käyttäjätunnuksia tai salasanoja, vaan lisää niiden ympärille ylimääräisiä suojauskerroksia.
Kaikki kirjautumiset eivät välttämättä saa samanlaisia oikeuksia, vaan päätös tehdään tilanteen perusteella.
Mitä eroa on ehdollisella pääsyllä ja MFA:lla?
MFA (monivaiheinen tunnistautuminen) vahvistaa käyttäjän henkilöllisyyden vaatimalla ylimääräisen tunnistautumistekijän.
Ehdollinen pääsy puolestaan päättää, milloin MFA:ta tai muita suojaustoimenpiteitä tarvitaan.
Yksinkertaistettuna MFA on yksi työkalu, jota ehdollinen pääsy voi hyödyntää osana kirjautumisen suojaamista.
Miten ehdollinen pääsy näkyy käyttäjän arjessa?
Moni käyttäjä kohtaa ehdollisen pääsyn huomaamattaan.
Esimerkiksi toimistolta tai normaalista työympäristöstä kirjautuminen voi onnistua ilman lisätoimenpiteitä, mutta uudelta laitteelta, poikkeavasta sijainnista tai ulkomailta kirjautuessa käyttäjältä voidaan pyytää lisävahvistusta.
Joissakin yrityksissä ulkomailta kirjautumista voidaan myös rajoittaa tai valvoa tavallista tarkemmin tietoturvasyistä. Tämän vuoksi työmatkoista tai ulkomaanmatkoista kannattaa tarvittaessa ilmoittaa etukäteen IT-ylläpidolle, jotta palveluiden käyttö ei keskeydy matkan aikana.
Tavoitteena ei ole vaikeuttaa työntekoa, vaan varmistaa, että yrityksen tiedot pysyvät suojattuina myös poikkeavissa kirjautumistilanteissa.
Voidaanko kirjautuminen estää vaikka salasana on oikein?
Kyllä voidaan.
Ehdollinen pääsy voi estää kirjautumisen esimerkiksi silloin, jos käyttäjä yrittää kirjautua määrittelemättömästä sijainnista, käyttää suojaamatonta laitetta tai ei täytä yrityksen tietoturvavaatimuksia.
Tällöin pelkkä oikea käyttäjätunnus ja salasana eivät välttämättä riitä palveluun pääsemiseksi.
Tärkeä käytännön sääntö: jos kirjautuminen estyy yllättäen, syy voi olla yrityksen tietoturvakäytännöissä eikä välttämättä käyttäjätunnuksessa tai salasanassa.
Miten ehdollista pääsyä kannattaa käyttää yrityksessä?
Ehdollinen pääsy toimii parhaiten, kun säännöt tukevat sekä tietoturvaa että käyttäjien päivittäistä työskentelyä.
Kannattaa huomioida esimerkiksi:
-
milloin MFA vaaditaan
-
mitkä laitteet hyväksytään käyttöön
-
miten etätyö huomioidaan
-
miten ulkomailta kirjautumista käsitellään
-
miten ylläpitäjien tunnukset suojataan
-
miten poikkeustilanteet hoidetaan
Teknisen käyttöönoton lisäksi on tärkeää, että työntekijät ymmärtävät, miksi vahvat ja yksilölliset salasanat ovat tärkeä osa yrityksen tietoturvaa.
Ehdollinen pääsy osana yrityksen tietoturvaa
Ehdollinen pääsy on yksi nykyaikaisen identiteetti- ja käyttöoikeushallinnan tärkeimmistä työkaluista.
Se auttaa suojaamaan käyttäjätilejä, tietoja ja palveluita arvioimalla kirjautumistilanteita ennen pääsyn myöntämistä.
Siksi ehdollista pääsyä kannattaa tarkastella osana yrityksen kokonaisvaltaista tietoturvaa yhdessä MFA:n, käyttöoikeuksien hallinnan, laitteiden hallinnan ja muiden tietoturvakäytäntöjen kanssa.